ISO/IEC 27001:2013
Details zur beruflichen Qualifikation
ISO/IEC 27001:2013
Kategorie: Governance & Compliance
Typ: Training
Ausstellende Organisation: ABSHAR
Jahr: 2014
Zusammenfassung
Anwendung der Prinzipien und Anforderungen der ISO/IEC 27001 zur Unterstützung eines wirksamen Informationssicherheitsmanagements und einer angemessenen IT-Governance.
Beschreibung
Kenntnisse der ISO/IEC 27001 und der Grundsätze eines Informationssicherheits-Managementsystems (ISMS) zur Einführung, Steuerung, Bewertung und kontinuierlichen Verbesserung von Informationssicherheitspraktiken. Erfahrung mit Informationssicherheitsrichtlinien, Risikobewertung und Risikobehandlung, Sicherheitskontrollen, Compliance-Anforderungen, internen Bewertungen und kontinuierlicher Verbesserung. Fähigkeit, Informationssicherheitsmanagement mit organisatorischen Zielen, IT-Governance, Risikomanagement und Geschäftsanforderungen abzustimmen.
Zertifikat
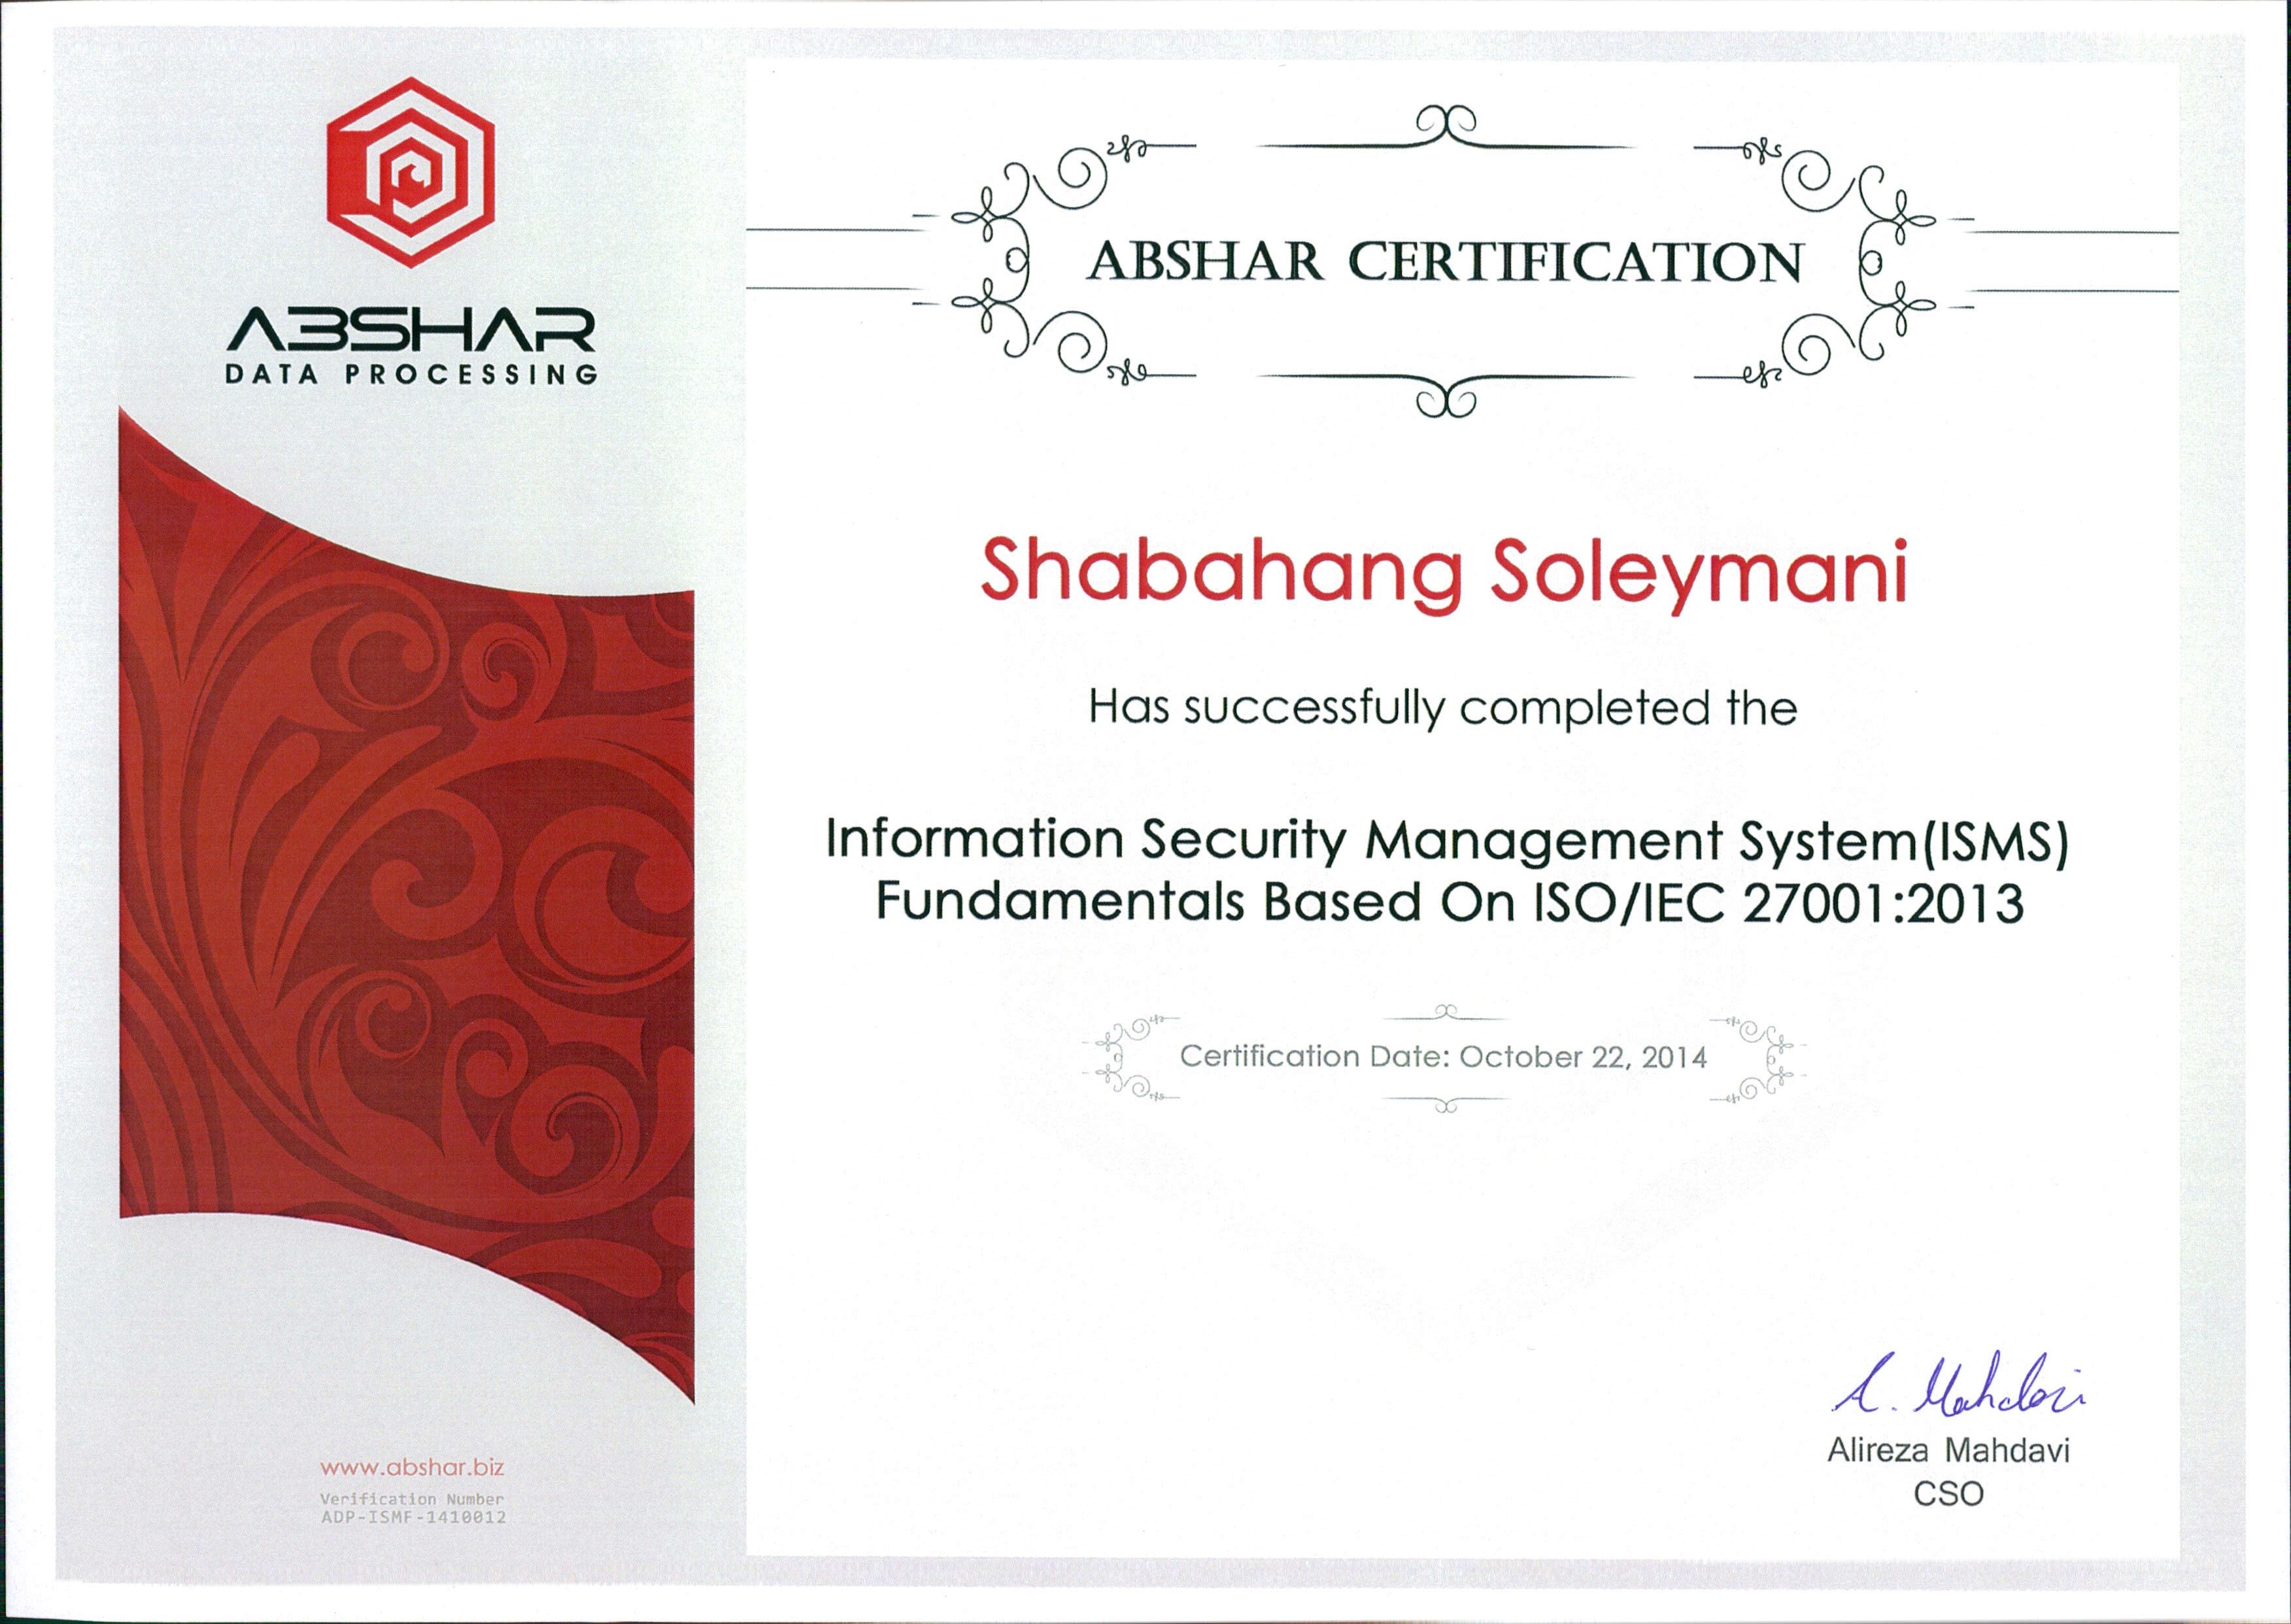
Klicken Sie auf das Zertifikat, um es in voller Größe anzuzeigen.